
17بازدید
۳۰
این بار چه کسی وب سایت مرکز ثبت اسناد ایران را هک کرد؟
پس از آن که روز گذشته وب سایت مرکز آمار ایران از سوی یک گروه هکری سعودی هک شد، امروز خبر رسیده است که وب سایت مرکز ثبت اسناد ایران نیز توسط یک گروه هکری به نام MafiaHachingTeam مورد حمله سایبری قرار گرفته و از دسترسی خارج شده است.
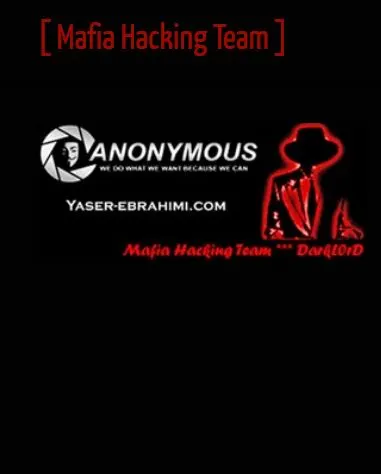
پس از آن که روز گذشته وب سایت مرکز آمار ایران از سوی یک گروه هکری سعودی هک شد، امروز خبر رسیده است که وب سایت مرکز ثبت اسناد ایران نیز توسط یک گروه هکری به نام MafiaHachingTeam مورد حمله سایبری قرار گرفته و از دسترسی خارج شده است.
به گزارش «تابناک»، این موضوع که برای دومین روز پیاپی یک وب سایت دولتی مورد حمله سایبری قرار گرفته و از دسترس خارج شده، جای تأمل بسیار دارد و البته هنوز گزارش های مربوط به هک مرکز آمار ایران منتشر نشده که به وب سایت مرکز اسناد ـ که اتفاقا بر خلاف مرکز آمار داده ها و اطلاعات حساسی را نیز در بر دارد ـ حمله می شود.
آن گونه که مشخص است، گروه هکری مسئول این اتقاق، این بار سعودی نبوده و به نظر می رسد، از جمله افراد آن، هکرهای فارسی زبان هم هستند. نام این گروه، MafiaHackingTeam است و شواهد حکایت از آن دارد که نسبت به گروه هکری سعودی که روز گذشته وب سایت مرکز آمار ایران را هک کرده اند، گروه فعال تری هستند.
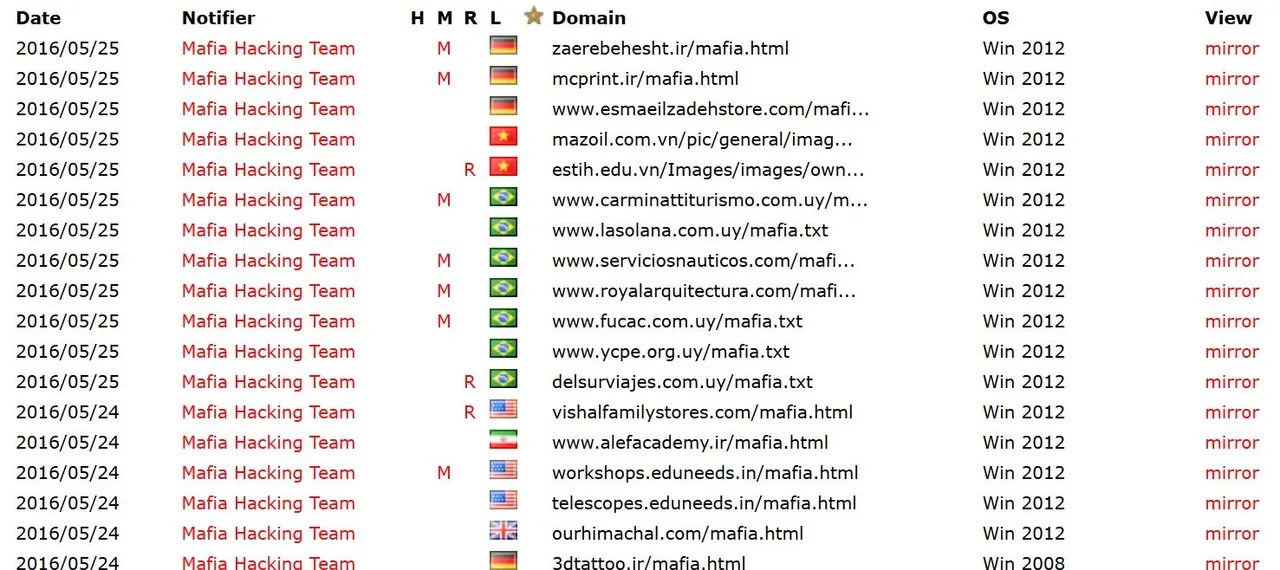
شخصی به نام یاسر ابراهیمی، خود را رهبر این گروه هکری معرفی کرده و در وب سایت شخصی خود اعلام نموده که یک متخصص رایانه 24 ساله است که از سال 2006 مسئولیت گروه هکری Mafia را بر عهده دارد. نکته جالب آن که این هکر ایرانی در وب سایت شخصی خود، غزل معروف حافظ را نیز در قسمت About گذاشته است؛
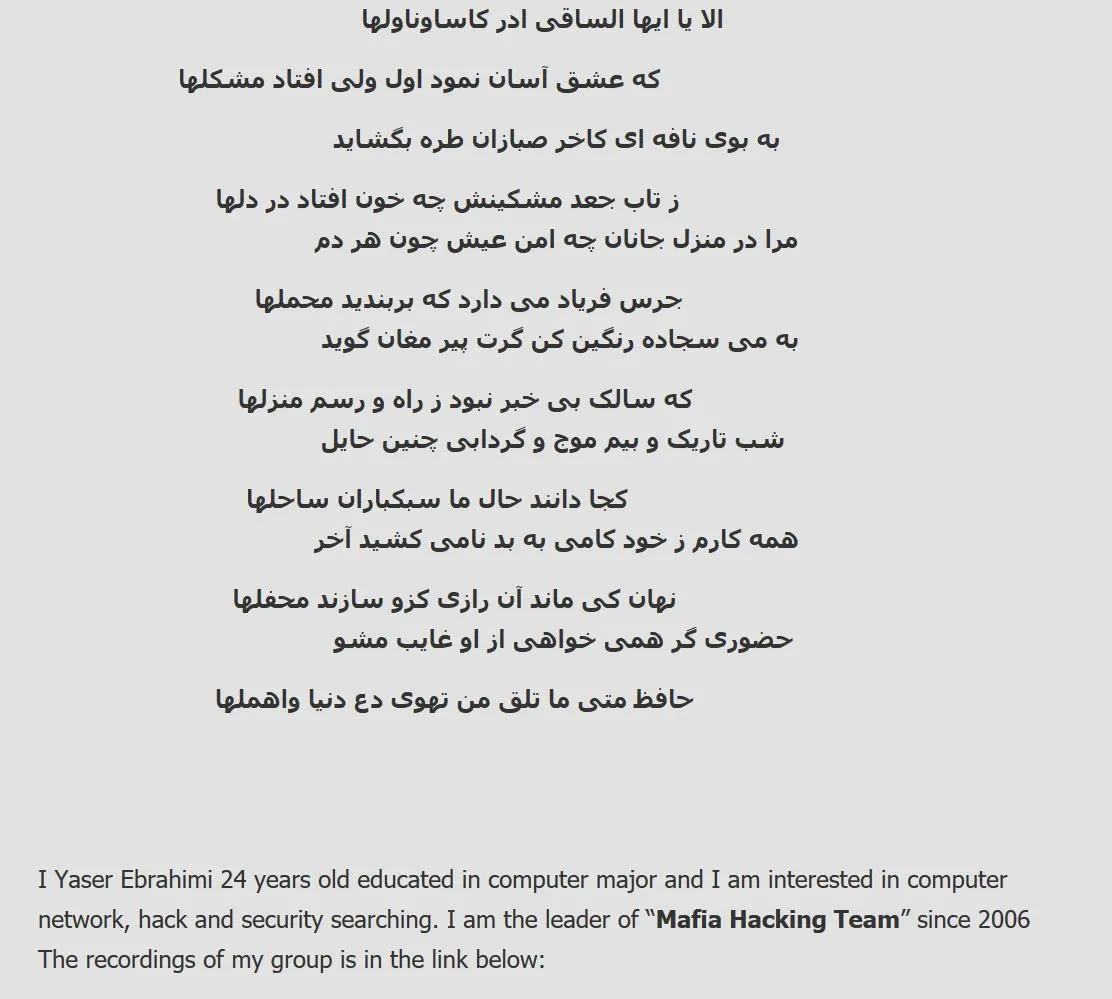
اما نکته جالب توجه در این خصوص این است که چرا باید وب سایت های دولتی ایران یکی بعد از دیگری مورد حمله های موفق سایبری قرار بگیرد؟ در این مورد تنها و تنها باید مسئولان ذیربط پاسخگو باشند.
 افزودن تابناک به منابع ترجیحی گوگل
تابناک را در شبکه های اجتماعی دنبال کنید
نظرات بینندگان
سوال اینجاست که اصلا چه لزومی داره که سایتهای دولتی به شبکه های جهانی وصل باشند؟؟؟ تمام کشوردر خطر هست
ای کاش این هکر بجای دستبرد به سایتهای دولتی ، حال برخی از اختلاس گرهای اقتصادی رو میگرفت. یا اینکه اصلا حال همین هکرهای صعودی رو میگرفت.
وای راست میگی :))))))
حالا بعضیا هی ذوق کنن ازینکه تو آمریکا در راستای ایران هراسی میگن ایران در زمینه سایبر پنجم نباشه،شیشم رو مطمئنا هست!!!یادمه زمان چاپ کاریکاتور موهون پیامبر(ص) همه گروهای هکری مسلمان سعی در هک سایت اون نشریه داشتن،امنیت سایتش رو دست یه گروه سایبری اسرایلی داد،هیچ اتفاقی واسه سایتشون نیافتاد.جای اینکه ازین ماجراها درس بگیریم،فقط خوشمون میاد قمپز در کنیم
کو ایراد!!!!؟
ای بابا پدافند غیر عامل و دهها سازمان و ارگان دنبال مدل تو اینستاگرام و شبکه های اجتماعی هستن
وقت نداشتن ضریب امنیت وب سایت مراکز دولتی رو بررسی کنن
دولتمردان ما در همه زمان يک چيز را باور نکردند ونخواهند کرد واصلا اين مقوله در ذهن همه دست اندر کاران ايران ازبزرگ وکوچک دستگاه جا افتاده که مرغ همسايه مرغ محلي است وخوشمزه تر است قبل از انقلاب جواني بود در خرمشهر نه سواد مهندسي داشت ونه مال وثروت فقط کمي فني بود در ان موقع اين جوان موشک ساخت که برد چند صد متري داشت که معلو نشد کي رفت وکي بردش بجاي اينکه دولت بدنبال جمع اوري اين تيپ باشد حاضر به هزينه کردن نبودند وهنوزهم با اکراه هزينه ميکنند دولتمردان بايد بدنبال اين تيپادمها چه زن وچه مرد باشند وبجاي اينکه جمع کنند به واين وان بدهند به جوانان خودمان بدهند وانها را تامين کنند انوقت خروجي را ببينند اين هکر ويا کلا ادمهايي با اين طرز فکر بدنبال کشف تازه ها هستند چرا شما زمينه را در اختيار انها نمي گذاريد واز توان انها استفاده نمکنيد بدنبال دستگيري انها هستيد ازمون بگذاريد وانها بدون در نظر گرفتن چيزهاي ديگر بکار بگيريد خواهيد ديد اين مغز ايراني چه که براي شما ومملکت انجام نخواهد داد اينهمه فتا چرا نتوانستند از وردو هکر ها جلوگيري کنند معلو ميشود اين فکر هر روز در حال بازسازي خودش است ودر چند روز فبل نمانده است واين شما دولتمردان هستيد که بايد از انها جلو بزنيد واين نميشود مگر با سلاح بروز شده خودشان
مرکز اسناد و آمار چه جاهای حساسی به راحتی هک شدن . هر آنچه مردم داشتند به همین راحتی در اختیار هکر ها قرار گرفت !!!!؟؟
مدیران دولتی در قسمت ای تی هیچگونه تخثصی در این زمینه ندارند
انشاالله اسناد شناسایی مردم ایران روی اینترنت نباشد. حالا مشکل برای مردم درست می کنند ایراد ندارد. اونها هم می خوان خودشان رو مطرح کنند.
طرح میبری براشون، کیه که قبول کنه! میگن انجام شده قبلا
گروه کارشناسی تشکیل شد و اعلام میکند سربازان امام زمان گروهی خرابکار وابسته به بیگانگان را دستگیر کردند.
بابا بروید امنیت سایتها را در دنیای آزاد ببرید بالا.
فقط خواهشا شعار ندهید.
اگر کارهای دولت هک شود و اطلاعات ملی ما لو رود چه می شود؟
برای کشوری که موشکهای دوربرد دارد کمی مایوس کننده است.
بهتره مسئولین مربوطه در حد و اندازه های واقعی از قدرت سایبری حرف بزنند و بیشتر به آن عمل کنند.
اصولا وب سایت های مطرح و مهم تر اولویت دارن.
مرکز اسناد ایران رو هک کردن خب مثلا این کجاش کار سختیه؟الان همه هکرن.
وقتی که مدیران بر اساس روابط بر اساس سوابق و تخصص وتجربه انتخاب بشن ....انتظار بیشتر از این نمیشه داشت
خوشمان امد.درود بر زحمتکشان عرصه هک
با یک صدم بودجه اش یک سریال تخیلی ساختند و بقیه اش .... ؟
ارتتتتتتتشششش سایبری.
حداقل وزير مخابرات و معاونين بايد استعفا بدن
جسارتا هیچ کدوم از دو وب سایت دولتی نیستند بلکه مربوط به قوه قضاییه می باشند
دیدگاه خود را بنویسید
سایت تابناک از انتشار نظرات حاوی توهین و افترا و نوشته شده با حروف لاتین (فینگیلیش) معذور است.